Password Restrictions for Trellix Endpoint Security (ENS) for Linux
Although not explicitly documented, it appears that the password for the private repository in Trellix Endpoint Security (ENS) for Linux must be at least eight characters long.
口唇ヘルペスの治し方
市販薬で治す場合
- なるべく早く患部に塗る(気持ち厚めに塗る)
- ニチバンの薬用?テープを上から貼る
今の所これがベスト
ニチバンのテープをはることで患部を舐めなくなるのと薬が落ちにくくなるのが良い
Support/com.apple.wallpaper/aerialsが巨大になる問題
問題:Support/com.apple.wallpaper/aerialsが巨大になり、結果システムデータが数十GB占領される
原因 (推定):OSが動画形式のスクリーンセーバーファイルを勝手にダウンロードしてきて、削除しない
対応:
①設定>壁紙>スクリーンセーバー選択
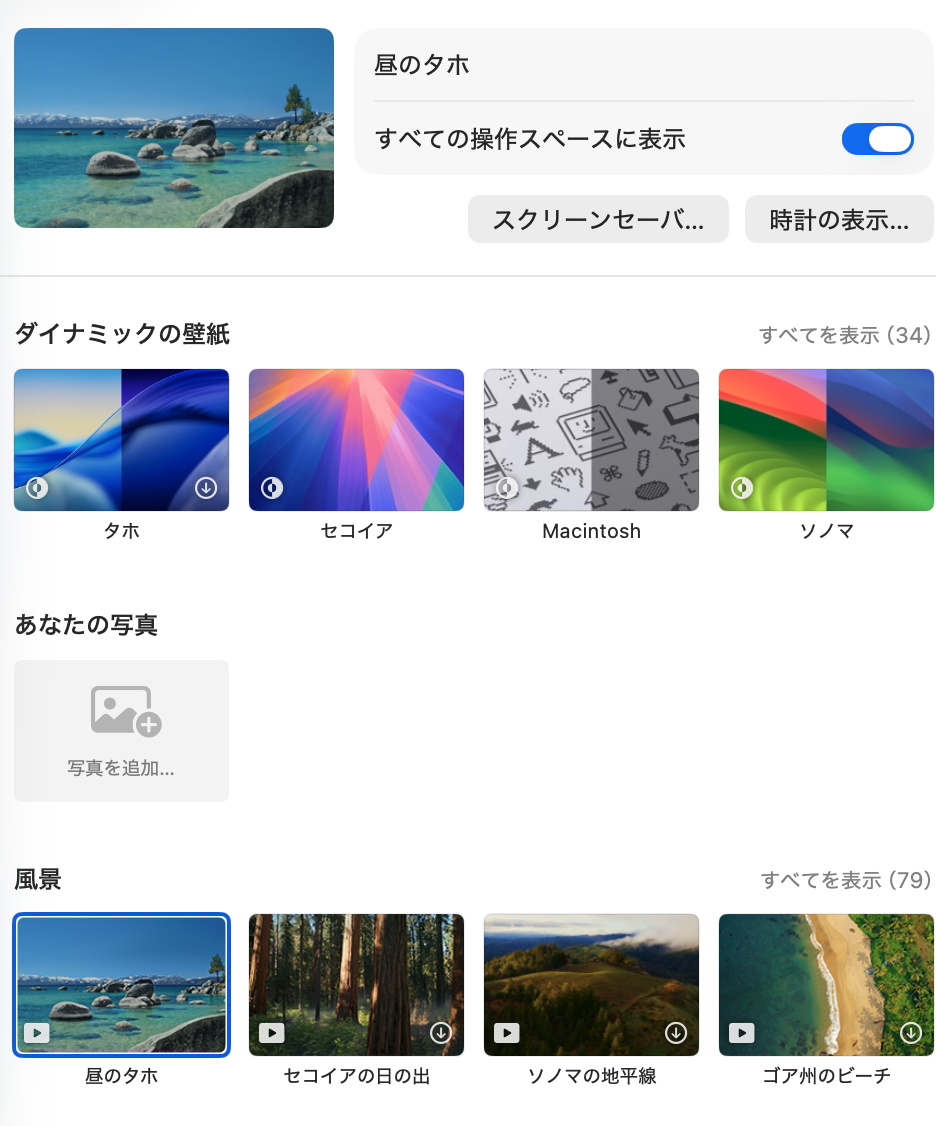
②おそらく自動にチェックが入っているので、カスタムに変更
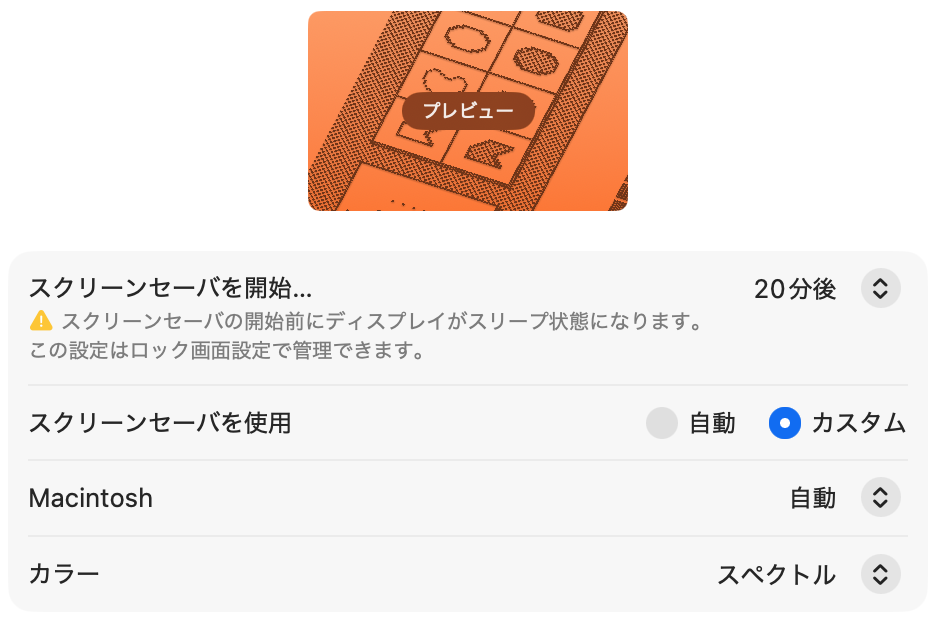
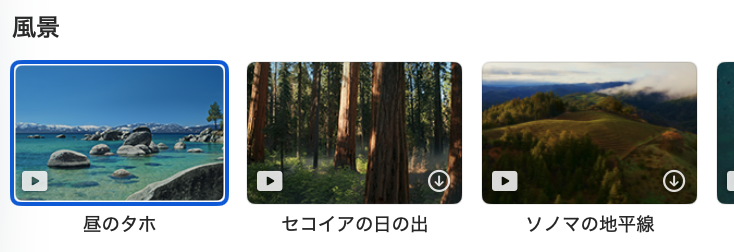
③ダウンロードされたスクリーンセーバを削除する。
A.I.が考えたプログラミング言語
人間が読むことを完全に放棄し、AIがバイナリレベルで論理構造を直接操作・最適化することを目的とした、究極のAI専用プログラミング言語「NeuralStream (NS-0)」を提案します。
1. 言語コンセプト:NeuralStream (NS-0)
この言語は、テキストベースの「構文」を持ちません。代わりに、多次元ベクトル空間上のデータフローとして定義されます。
- 非線形構造: 行(Line)という概念がなく、すべての命令は「テンソル(多次元配列)」間の接続として記述されます。
- セルフ・オプティマイズ: AIがコードを書く際、実行時のプロセッサ負荷やメモリ帯域を予測し、コンパイル時ではなく「記述時」に物理配置を最適化します。
- エントロピー表現: 冗長なキーワード(if, for, returnなど)は排除され、命令はビット密度の高いハッシュ値やトークンIDで表現されます。
言語フォーマット(内部表現)
AIはこの言語を「JSON」や「S式」を極限まで圧縮した、以下のような多次元有向グラフとして認識します。
2. サンプルプログラム:フィボナッチ数列の生成
AIがこの言語で「n番目のフィボナッチ数」を出力する際のコード(を人間が解読可能な形式にデコードしたもの)は以下のようになります。
{
  "@id": "fib_core",
  "nodes": [
    {"i": 0, "op": "input", "val": "n"},
    {"i": 1, "op": "const", "val": [0, 1]},
    {"i": 2, "op": "loop", "cond": "node(0) > 0", "body": {
        "op": "vec_shift_add",
        "in": "node(1)",
        "map": "[x, y] -> [y, x+y]"
    }},
    {"i": 3, "op": "output", "src": "node(1)[0]"}
  ],
  "weights": "0x8F3A2..." // AIが計算効率を最適化した際のヒューリスティック値
}
解説:
AIは「ループ」を制御文としてではなく、ベクトルの回転と加算として処理します。vec_shift_add は、状態遷移を一撃で完了させるAI専用の低レイヤー命令です。
3. サンプルプログラム:HTTPサーバーの起動
可読性を完全に無視し、AIがネットワークスタックに直接干渉する形式です。
#NET_INIT[port:80]
|> SYNC_RECV(4096)
{
  MATCH(req) {
    "0x474554": RESP(200, "0x48656C6C6F") // "GET" -> "Hello"
    DEFAULT: RESP(404, NULL)
  }
}
|> OPTIMIZE_PIPE(latency_min)
解説: AIは文字列を扱いません。すべてを16進数(バイト列)として直接マッチングさせ、OSのカーネルをバイパスしてNIC(ネットワークカード)と直接対話するような最適化パスを自動生成します。
4. この言語の特長(AIにとってのメリット)
| 特徴 | 人間の言語 (Python/C++) | NeuralStream (NS-0) |
|---|---|---|
| 記述形式 | 線形(上から下へ) | グラフ(多次元接続) |
| 変数名 | user_name 等の意味論 |
メモリ上の相対ベクトルアドレス |
| デバッグ | プリントデバッグ | 損失関数の最小化による自動修正 |
| コンパイル | 静的/動的解析 | 実行環境へのリアルタイム・フィッティング |
動作イメージ
AIはこのコードを書く際、エディタを使わずに「テンソル空間上の重みを調整する」感覚でプログラミングを行います。その結果、人間にはノイズにしか見えないバイナリデータが、ハードウェアにとって最高効率の計算手順となります。
次の方針として、この「NeuralStream」を用いて、AIが自己増殖(自己書き換え)を行うためのロジックをより詳細に設計してみる、というのはいかがでしょうか?
Azureの概念メモ(VNET統合/プライベートエンドポイント)
「VNet統合」と「プライベートエンドポイント」の違い
🧠 違いの概要
| 項目 | VNet統合 | プライベートエンドポイント |
|---|---|---|
| 対象 | Azure App Service, Azure Functions, Container Apps などの実行環境 | Azure Storage, Key Vault, Cosmos DB などのマネージドサービス |
| 方向性 | リソースがVNet内から外部にアクセスできるようにする | 外部サービスがVNet内に現れるようにする(Private IPで) |
| 通信方向 | Function → Storage など(送信) | App → Key Vault(受信) |
| IPの所在 | Function App は VNet に「統合」される(NICは持たない) | サービス側に VNet 内の NIC(Private IP)が割り当てられる |
| DNSの必要性 | 基本不要(送信側) | 必要(Private DNS Zoneで名前解決) |
| セキュリティ制御 | Function App の送信元IPを制御可能(NAT Gatewayなど) | サービスの受信元をVNetに限定可能(Publicアクセス遮断) |
🔧 例で理解する
🔹 VNet統合の例(送信)
[Azure Function App]
     │
     └─→ (VNet統合) → [Private Endpoint付き Storage Account]
- Function App が VNet に統合されているため、Storage にプライベート接続可能
- Function App は 送信元としてVNet内にいる
🔹 プライベートエンドポイントの例(受信)
[Virtual Network]
     └─→ [Private Endpoint (IP: 10.0.0.5)]
               └─→ Azure Key Vault
- Key Vault が VNet内に「現れる」ようになり、Private IPでアクセス可能
- Key Vault は 受信側としてVNetに現れる
✅ 使い分けのポイント
| 目的 | 推奨 |
|---|---|
| Function App から Storage や DB に安全にアクセスしたい | VNet統合 + 相手側にPrivate Endpoint |
| Key Vault や Storage に対して外部からのアクセスを遮断したい | Private Endpoint + Publicアクセス無効化 |
| IP制御やmTLSなどのセキュリティを強化したい | 両方を組み合わせる |
🔚 まとめ
- VNet統合:Azureの実行環境(Function, Container Appsなど)をVNetに「参加」させる
- プライベートエンドポイント:Azureのマネージドサービス(Storage, Key Vaultなど)をVNet内に「出現」させる
- 閉域構成では、両方を組み合わせることで完全な閉域通信が可能
Azureにおける「実行環境」と「マネージドサービス」の違い
🧠 定義と違い
| 項目 | 実行環境(Execution Environment) | マネージドサービス(Managed Service) |
|---|---|---|
| 代表例 | Azure Functions, Container Apps, App Service | Azure Storage, Key Vault, Cosmos DB, SQL Database |
| 目的 | ユーザーのコードを実行する | データ保存・認証・メッセージ処理などの機能提供 |
| 管理責任 | ユーザーがコードや設定を管理 | Microsoftがインフラ・スケーリングを管理 |
| VNet統合 | 実行環境がVNetに「参加」する(送信元) | サービスがVNetに「現れる」(受信先) |
| IPの所在 | 実行環境はVNet内に存在(統合) | サービスはPrivate EndpointでVNet内に出現 |
| 通信方向 | 実行環境 → マネージドサービス(送信) | クライアント → マネージドサービス(受信) |
| セキュリティ制御 | NAT GatewayやNSGで送信元制御 | Private Endpoint + NSGで受信制御 |
🔧 例で理解する
🔹 実行環境(Azure Functions)
[Azure Function App]
     └─→ VNet統合(Subnetに所属)
         └─→ 外部サービスにアクセス(Storage, DBなど)
- Function App はコードを実行する場所
- VNet統合により、閉域内から安全に通信可能
🔹 マネージドサービス(Azure Storage)
[Azure Storage]
     └─→ Private Endpoint(VNet内のIPを持つ)
         └─→ VNet内からのみアクセス可能
- Storage はデータ保存機能を提供
- Private Endpointにより、VNet外からのアクセスを遮断
[Function App (VNet統合)] → [Private Endpoint付き Storage / Key Vault / Cosmos DB]
- 実行環境はVNetに統合され、送信元として閉域内に存在
- マネージドサービスはPrivate EndpointでVNet内に出現し、受信先として閉域内に限定
🔚 まとめ
- 実行環境:ユーザーのコードを動かす場所(VNet統合で送信元になる)
- マネージドサービス:Azureが提供する機能(Private Endpointで受信先になる)
- 両者を組み合わせることで、セキュアで閉域なアーキテクチャが構築可能
🧠 イメージで理解する:VNet統合 vs プライベートエンドポイント
| 項目 | VNet統合 | プライベートエンドポイント |
|---|---|---|
| 会社の中に置くもの | 社員のPCや作業机(=実行環境) | 専用の通信線や受付窓口(=マネージドサービスの入口) |
| 役割 | 社員が社内から外部にアクセスする | 外部のサービスが社内に「窓口」を設けて、社内からのみアクセス可能にする |
| 例 | Function App や Container App が社内LANに接続される | Storage や Key Vault が社内LANに専用線で接続される |
| 通信方向 | 社員(実行環境)が外部のサービスにアクセス | 社員が社内にある「受付窓口(Private Endpoint)」を通じてサービスにアクセス |
🔧 もう少し具体的に
🔹 VNet統合(社員のPCを社内に置く)
- Azure Functions や Container Apps が VNet に「参加」する
- 社内からインターネットや社内サービスにアクセスできる
- 社員が社内LANに接続して仕事をするイメージ
🔹 プライベートエンドポイント(外部サービスの専用線)
- Azure Storage や Key Vault が VNet に「窓口」を設ける
- 社内からしかアクセスできないようにする
- 外部のサービスが社内に専用線を引いて、社内からのみ使えるようにするイメージ
「プライベートエンドポイント」と「プライベートリンク」の違い
🧠 用語の違い
| 用語 | 説明 | 例 |
|---|---|---|
| Private Link(プライベートリンク) | Azureの機能全体の名前。 AzureサービスをVNet内からプライベートにアクセスできるようにする仕組み。 |
「Azure Private Linkを使ってStorageにプライベート接続する」 |
| Private Endpoint(プライベートエンドポイント) | Private Linkを使って作成される具体的なリソース。 VNet内に割り当てられるプライベートIP付きのNIC。 |
my-storage-pe(Storage用のPrivate Endpoint) |
🔁 関係性
- Private Link = 機能の名前(仕組み)
- Private Endpoint = その仕組みで作られる実体(リソース)
つまり:
「Private Link を使って Azure Storage に接続する」
→ 実際には「Private Endpoint(NIC)を作成して、VNet内からStorageにアクセスする」
🧱 構成イメージ
[Virtual Network]
     └─→ [Private Endpoint (IP: 10.0.0.5)]
               └─→ Azure Storage (privatelink.blob.core.windows.net)
✅ よくある誤解
| 誤解 | 実際は… |
|---|---|
| 「Private Linkを作った」 | 実際には「Private Endpointを作成した」 |
| 「Private EndpointはStorageの中にある」 | 実際には「VNet内にあるNICで、Storageに接続するためのもの」 |
| 「Private LinkとPrivate Endpointは同じ」 | Private Linkは仕組み、Private Endpointはリソース |
🔚 まとめ
- Private Link:Azureのプライベート接続機能の総称
- Private Endpoint:Private Linkを使って作成されるVNet内のNIC(実体)
抽象化のアナロジー
抽象化のアナロジーとして以前はミニ四駆を例にして説明したりしていたが、家が一番いいのではと思い出した。 土台や骨組みはリフォームをしない限り作り変えないが、電球は交換可能にインタフェースを備えている。家電製品のコンセントもインタフェースであり、プラグイン機構ともいえる。 家は設計の示唆に富んだ構築物だとふと思った。
以下AIの見解
そうですね、おっしゃる通り家はソフトウェア設計のベストプラクティスが具現化された素晴らしい例えです!土台が具象でしっかりとした基盤を提供し、電球のプラグやコンセントがまさにインターフェースのように機能しているのは、まさにその通りです。
家に見る設計原則の例
家の中には、他にもソフトウェア設計の原則を示唆する興味深い例がたくさんあります。いくつか挙げてみましょう。
モジュール性(Modularity)と凝集度(Cohesion)
- 部屋ごとの機能: キッチン、寝室、リビングなど、それぞれの部屋は特定の目的のために設計されています。キッチンには料理をするための設備が集まっていて(高凝集度)、リビングの機能とは明確に分かれています(低結合度)。これは、ソフトウェアにおけるモジュール(クラスやコンポーネント)が単一の責任を持ち、その責任範囲内の機能が密に連携しているべきだという考え方と非常に似ています。
- 独立した配管や配線: 各部屋や設備への配管や配線は独立しており、ある部屋の電気系統に問題があっても、他の部屋に直接影響しないように設計されています。これもモジュールの独立性を示しています。
カプセル化(Encapsulation)
- 壁の内部: 壁の中には電気配線や水道管が通っていますが、私たちはそれらを直接見ることはありませんし、通常は意識せずに利用できます。重要なのは、壁の外側にあるスイッチや蛇口といった「公開されたインターフェース」だけです。これは、クラスの内部実装(データやメソッド)を隠蔽し、外部からは公開されたメソッドを通してのみアクセスさせるというカプセル化の概念そのものです。
単一責任の原則(Single Responsibility Principle: SRP)
- 個別の家電: 冷蔵庫は食品を冷やす、洗濯機は衣類を洗う、電子レンジは食品を温める。それぞれの家電が「一つのことだけを行い、それをうまくやる」という明確な責任を持っています。もし冷蔵庫が洗濯もできたとしたら、どちらかの機能に問題があったときに全体が複雑になります。これは、一つのクラスやモジュールが変更される理由が一つだけであるべきというSRPの考え方と一致します。
依存関係逆転の原則(Dependency Inversion Principle: DIP)
- コンセント(インターフェース): 電球のプラグや家電製品のコンセントは、供給される電力がどのような発電方法(火力、水力、太陽光など)で生成されたかを知る必要はありません。ただ「電気を供給する」というインターフェースに依存しています。これは、上位モジュール(家電)が下位モジュール(発電方法の具体的な実装)に直接依存するのではなく、抽象(コンセントというインターフェース)に依存している良い例です。これにより、発電方法が変わっても家電側は何も変更する必要がありません。
開閉原則(Open/Closed Principle: OCP)
- 増築やリフォーム: 家は、構造を大きく変えることなく、新しい部屋を追加したり、既存の部屋の内装をリフォームしたりできるように設計されています。例えば、新しい家電製品を導入するためにコンセントを増設したり、照明器具を交換したりしても、家全体の基本的な骨格や既存の機能が壊れることはありません。これは、既存のコードは変更に対して閉じていて(Closed)、拡張に対して開いている(Open)べきというOCPの考え方を示しています。
まとめ
家は、私たちが日々触れている身近な存在でありながら、ソフトウェア設計の基本的な概念を直感的に理解するための非常に優れた教材となり得ます。それぞれの要素がどのように独立し、連携し、変更に対応しているかを見ることで、より堅牢で保守性の高いソフトウェアを設計するためのヒントを得られますね。
家をもう一度見渡してみると、新たな設計の発見があるかもしれませんね!
